SquidC5: AI-inheems, zelf-gehoste C5 teamserver voor rode teams
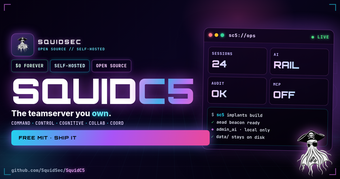
SquidC5 van SquidSec is een beveiligingsgerichte, AI-native C5 teamserver voor geautoriseerde red team en penetratietestoperaties. Het draait als een zelfgehoste server die AI-agenten in command-and-control workflows integreert om acties en teamcommunicatie te coördineren met behulp van een gestandaardiseerde interface. De tool richt zich op professionele beveiligingsoperators die lokale controle over engagementgegevens en geautomatiseerde coördinatie binnen gecontroleerde testomgevingen vereisen.
Voor welke taken kun je de tool daadwerkelijk gebruiken?
SquidC5 fungeert als een AI-native teamserver die bedoeld is om offensieve beveiligingsactiviteiten te coördineren tussen operators en tooling, en produceert georkestreerde commando-sequenties en agent-beheerde workflows. De architectuur is afgestemd op de vijf C5-pijlers: Command, Control, Cognitive, Collaborative en Coordination, die richtlijnen biedt voor hoe het teamcoördinatie-artikelen levert. Typische toepassingen zijn multi-operator betrokkenheid, gescripte verkenning en exploitatieketens, en het creëren van een controleerbaar operationeel record voor post-engagement beoordeling.
Hoe betrouwbaar zijn geautomatiseerde coördinatie- en controle-acties?
De tool past operationele controles toe die bepalen wanneer en hoe automatisering draait, wat de betrouwbaarheid van de gegenereerde acties beïnvloedt. Model Context Protocol (MCP) integratie standaardiseert agentoproepen, terwijl administratieve gating onbedoelde uitvoering vermindert. Belangrijke waarborgen zijn onder andere:
- MCP standaard uitgeschakeld totdat expliciet ingeschakeld
- INKO Sandbox voor admin AI-uitvoering
- Token-gevalideerde admin UI plus beleidsengine en auditlogging
Die waarborgen vereisen opzettelijke administratieve beslissingen voordat automatisering met hoge impact wordt uitgevoerd, wat onbedoeld gedrag beperkt.
Welke invoer- en implementatiebeperkingen beïnvloeden het gebruik?
Implementatie is zelf-gehost en gedistribueerd via GitHub voor gecontroleerde beveiligingsomgevingen, zodat teams de hosting en connectors leveren die integreren met het MCP-ecosysteem. De server minimaliseert opzettelijk blootgestelde oppervlakken, zonder openbare OpenAPI-documentatie en zonder wildcard CORS standaard, wat externe aanvalsvectoren vermindert maar vooraf geconfigureerde integraties vereist. Invoer zijn daarom tooloproepen en agentprompts die voldoen aan MCP-compatibele connectors die door het team worden geleverd.
Past het in professionele red team workflows en OPSEC-praktijken?
De ontwikkelaar heeft het project gebouwd voor professionele red teams en penetratietesters die opereren onder formele OPSEC-controles. De focus van het project op zelf-hosting, gated administratieve toegang en auditlogging sluit aan bij adversary-emulation workflows die worden gebruikt door ervaren operators. Organisaties die staging-omgevingen, wijzigingsbeheer en beleidsbewaking onderhouden, halen de meeste operationele waarde uit het governance-model van de server.
Het beste voor gedisciplineerde teams met hosting en governance op zijn plaats
SquidC5 is een praktische optie voor professionele rode teams die on-premises AI-coördinatie en strikte OPSEC-controle vereisen. Het ontwerp gaat ervan uit dat teams hosting, governance en administratieve toezicht bieden, zodat organisaties zonder die praktijken minder directe waarde ontvangen. Plan voor configuratie en beleidsafstemming voordat live-operaties plaatsvinden om voorspelbaar, controleerbaar automatiseringsgedrag te krijgen.